パスキーの保管庫が狙われている 見落とされがちな二段階認証の落とし穴と回避策

動画で観たい方はこちら
不正アクセス情報漏洩の拡大
最近、連日のように不正アクセスや情報漏えいのニュースを見るようになりました。
2026年9月だけでも、タイムズカーで約660万件のアカウント情報が取得され、そのうち約160万件では運転免許証などの本人確認書類の画像まで漏えいしました。
京王電鉄はランサムウェア被害。
ランサムウェアとは、パソコンやサーバー内のデータを勝手に暗号化して使えなくし、元に戻す引き換えに「身代金」を要求する不正プログラム(マルウェア)の一種です。
デジタル庁のガバメントソリューションサービスへの不正アクセスなども相次いで公表されています。
今迄、日本は日本語の障壁があり狙われにくかったのですが、AIの進化で綺麗な日本語のフィッシングメールなどが急増したことも被害増加の原因の一つだといわれています。
AIを使った攻撃も急増しています。
2012〜2025年に漏洩した可能性がある個人情報は延べ2億1313万人分なので計算上、国民1人あたり2回漏洩したことになります。
ほとんど全ての人の住所、氏名、年齢、生年月日が流出していると認識した方が良いです。
一方で、投資家にとって最も身近な「証券口座の乗っ取り」は、統計上は大きく減っています。
では、もう安心してよいのでしょうか。
誰も言っていないけれど大切なこと
数字を冷静に読み解いたうえで、
攻撃の矛先がどこへ移っているのか、
そして資産をどう守るべきかを構造的に整理します。
パスキーなどの導入で、攻撃者の手法も変化していきます。
最後に、一般の投資家向けにはほとんど語られていない、二段階認証の落とし穴と回避策についてイーグルフライ内で書いていたことを、こちらでも公開しましたので、最後までしっかりお読みください。
事実 証券口座の不正取引は、ピーク比で99%以上減少した
金融庁が2026年9月9日に更新した集計によると、ネット証券等での不正取引は2025年4月にピークを迎え、この1カ月だけで不正取引3,033件、売買の合計で約3,048億円に達しました。(発生日ベースの暫定値)
2025年通年では売却・買付の合計で約7,400億円規模です。
その後、2025年10月に金融庁が監督指針を改正し、ログイン・出金・登録情報変更の場面で「フィッシングに耐性のある多要素認証」(パスキー等)を求めたことなどを受け、各社が対策を急ぎました。
2026年8月の不正取引は4社・25件、金額は約4億円まで縮小しています。
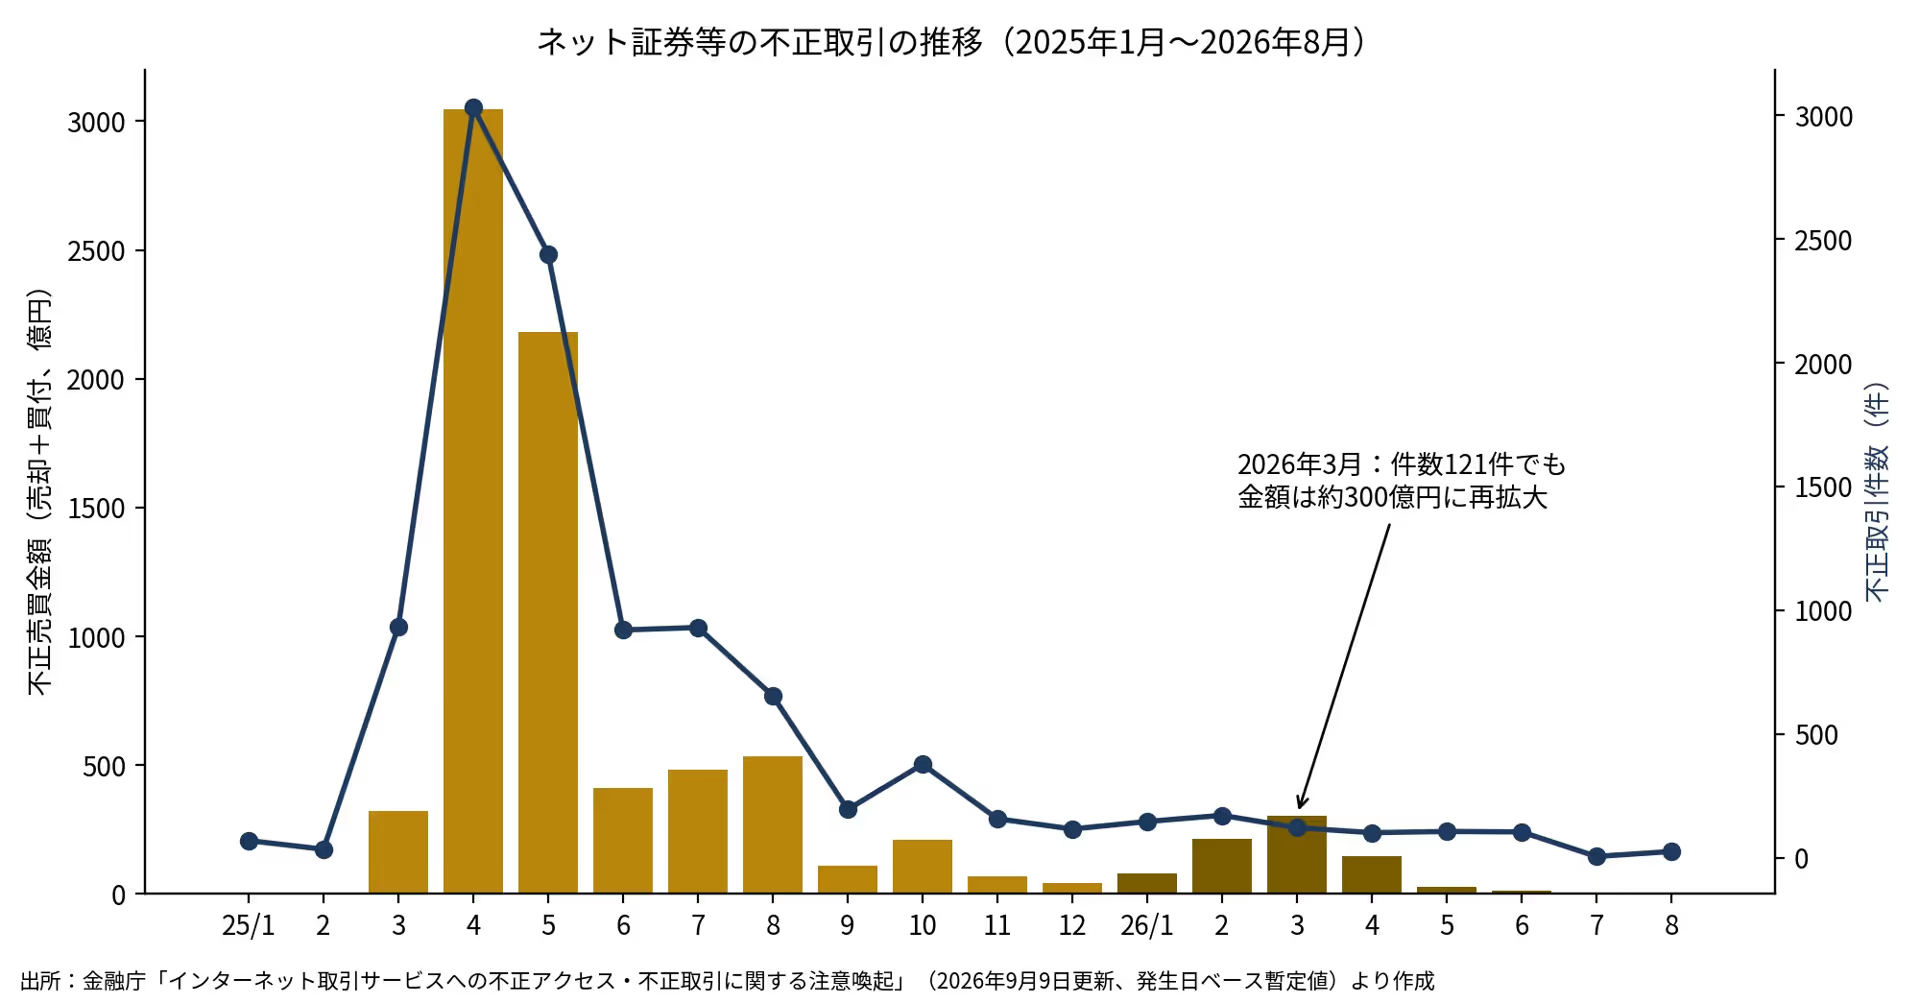
図1 ネット証券等の不正取引件数と不正売買金額の推移
一部の報道で「8月は前月比で約10倍」と報じられていますが、前月が統計開始以来の最少水準だったためで、規模自体はピーク時の数百分の1です。
前月から増加したため、今後の推移には注意が必要です。
ここまでは、対策が効いたという「良いニュース」です。
しかし、データをもう一段掘り下げると、見過ごせない変化が見えてきます。
「件数減少」の裏で被害の大型化
図2は、不正売買金額を不正取引件数で割った「1件あたりの金額」です。
2025年4月の約1.0億円に対し、2026年3月には件数が121件まで減っていたにもかかわらず、金額は約300億円に再拡大し、1件あたりの不正売買金額は約2.5億円に達しました。(金融庁データより)
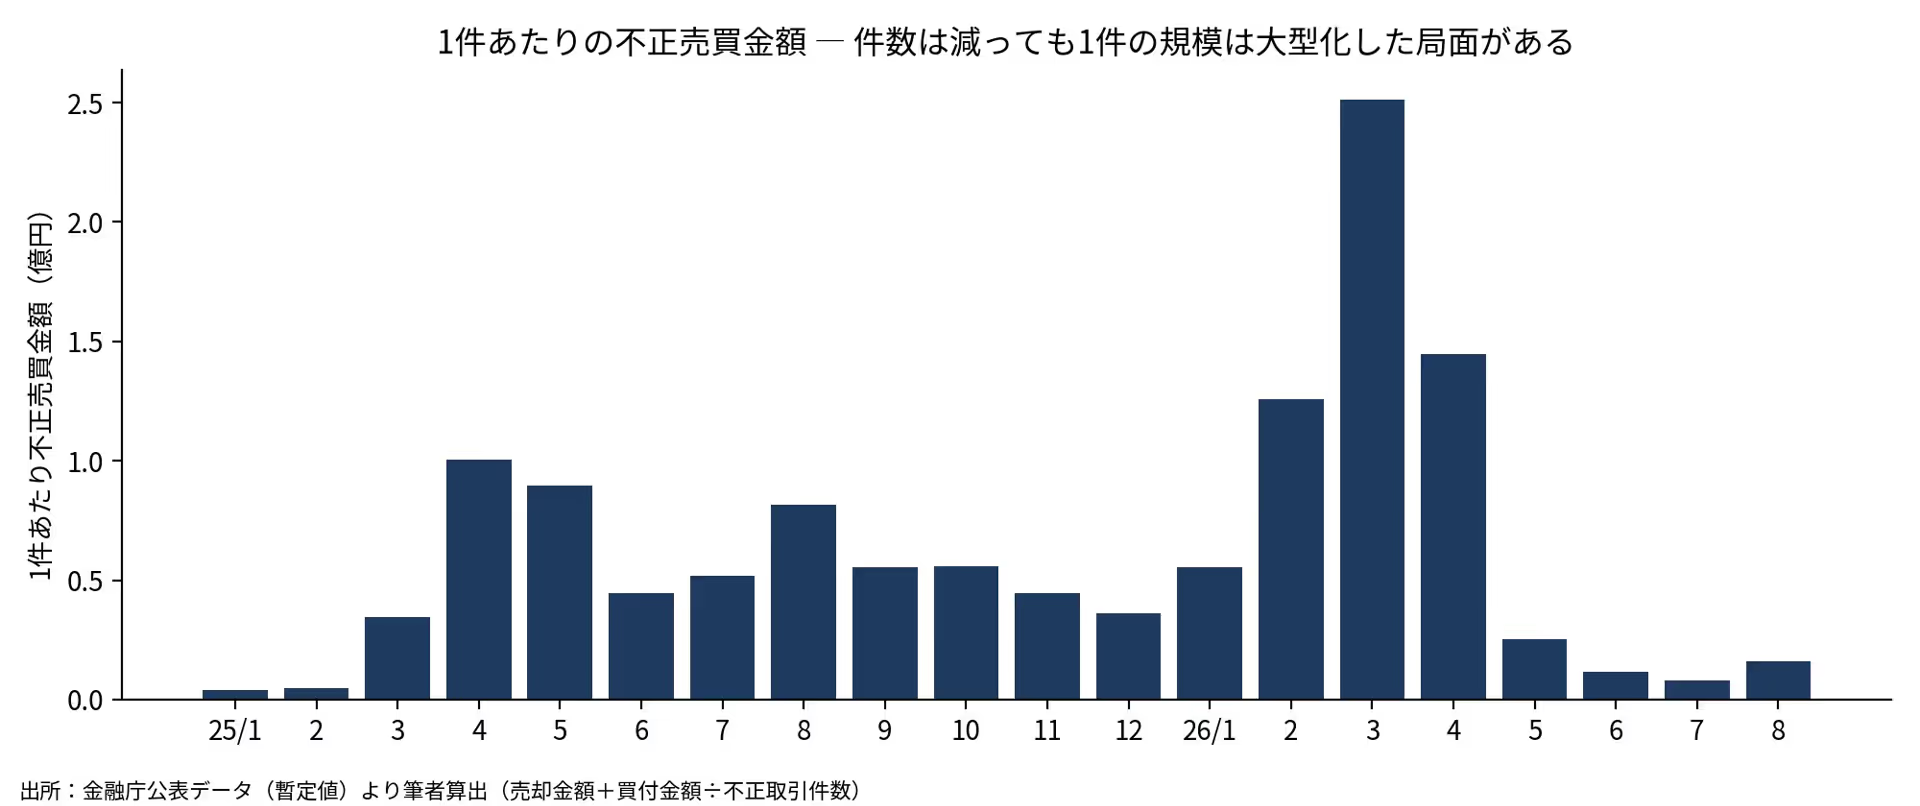
図2 1件あたりの不正売買金額(売却+買付÷件数)
これは、攻撃者が
「数を撃つ」戦術から、
「資産の大きい口座を選んで狙う」戦術へと移った可能性を示唆します
(ここは事実ではなく、数字から読み取れる解釈です)。
件数が減ったからといって、大口の不正取引リスクまで消えたとは言えません。
新しい抜け穴 AppleやGoogleのアカウントが「鍵束」になっている
2026年9月24日、AppleやGoogleの個人アカウントが乗っ取られ、そこに保存されていた証券口座のログイン情報(パスワードやパスキー)が悪用された疑いのある不正取引が国内で起きていたことが判明しました。
日本証券業協会は証券会社に注意喚起を行っています。
件数は現時点で公表されていません。
パスキー導入によって今迄の偽サイトに認証情報を入力させるフィッシングには強い仕組みとなりました。
ただし、多くの場合パスキーはAppleやGoogleのクラウドに同期・バックアップされます。
その親アカウントが奪われれば、証券口座の「鍵」も一緒に渡ってしまいます。
言い換えれば、守るべき最重要の資産は、もはや証券口座そのものではなく、「すべての鍵を束ねている親アカウント(AppleやGoogleアカウント)」になりつつあります。
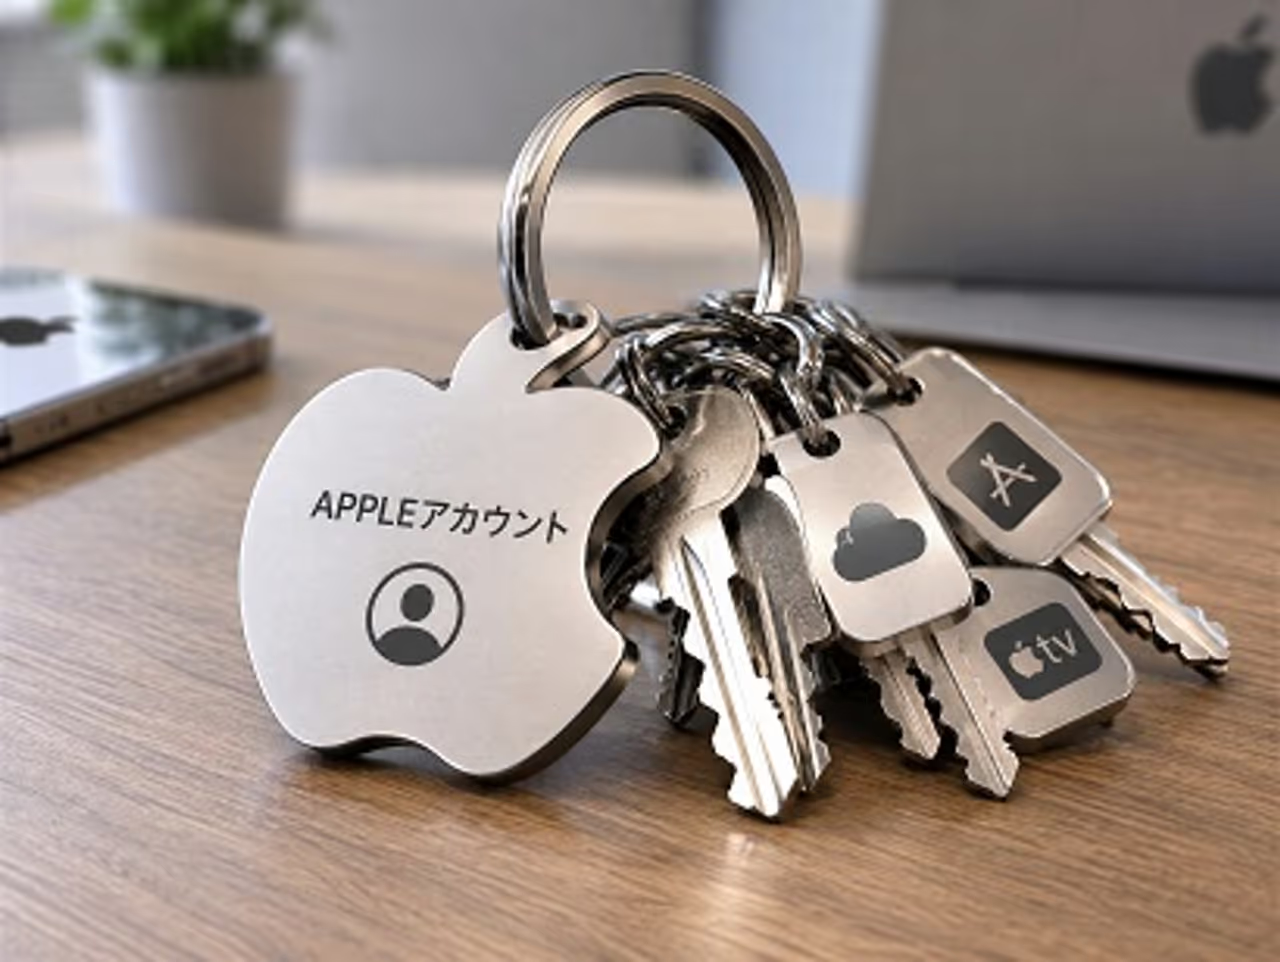
パスキー自体はフィッシングに強い仕組みですが、一方で、パスキーやパスワードを同期するApple・Googleなどのアカウント、信頼済み端末、復旧手段まで含めた「アカウント全体」を守る重要性が高まっています。
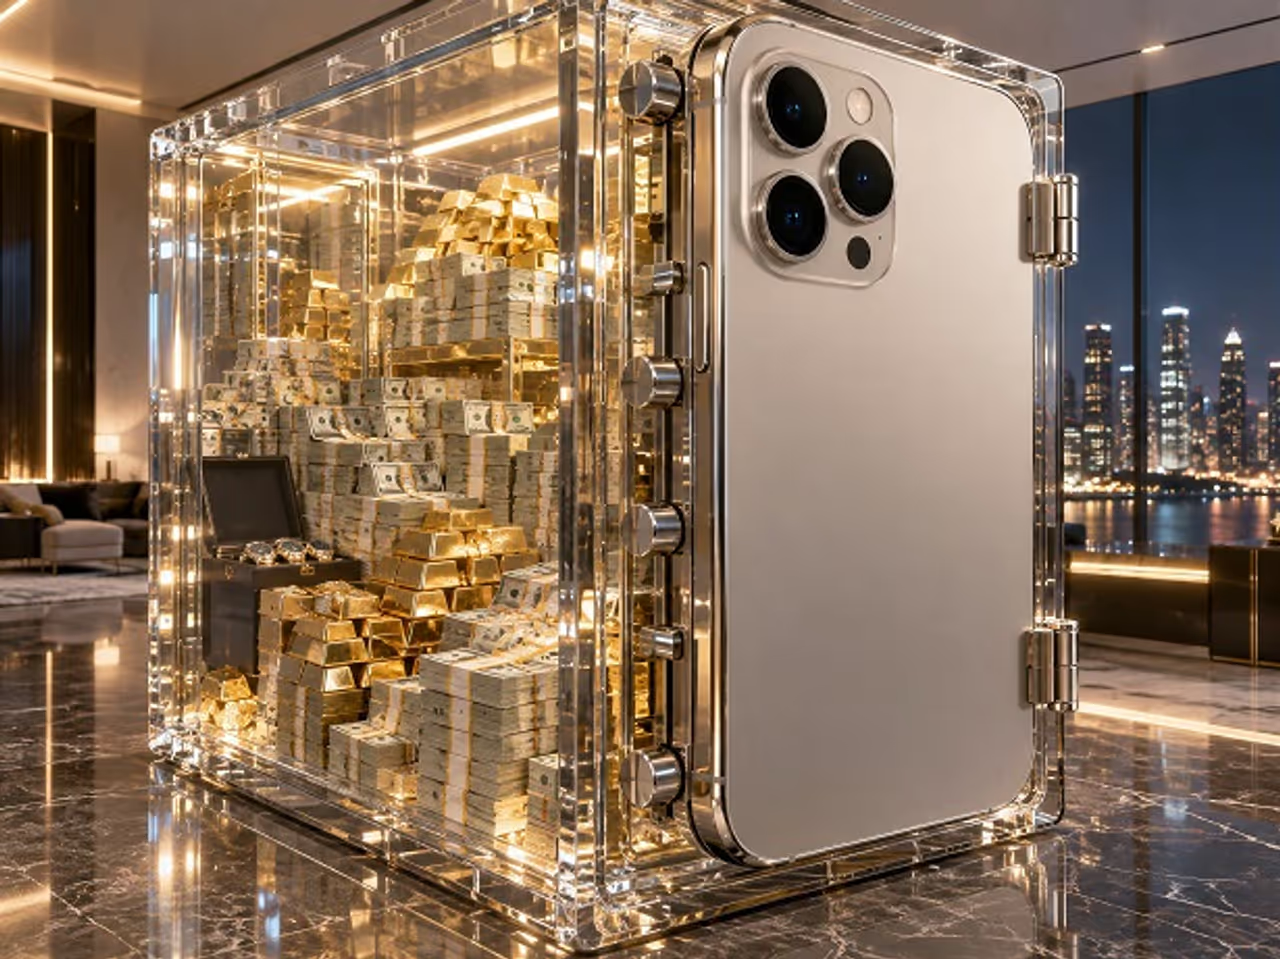
AppleやGoogleアカウント自体が資産の置き場所になっていると認識してください。
スマートフォンを持ち歩いていることは、金庫に入っている財産を持ち歩いているようなものだということです。
ここが狙われることになります。
ここが本記事で最もお伝えしたい点です。
乗っ取り後の手口
乗っ取られた口座は、出金先の銀行口座を書き換えられなくても、相場操縦を通じて資産の価値を抜き取られることがあります。
典型的な手口は、保有株を売却して現金化させ、その資金で国内外の小型株を高値で大量に買い付けて株価をつり上げるというものです。
犯人は事前にその株を安値で仕込んでおり、つり上がったところで売り抜けます。
買い支えが無くなった株は急落します。
被害者の口座には、大きく値下がりした株が残ることになります。
情報漏えいは「後から効いてくる」リスク
企業からの情報漏えいは、その時点では直接の金銭被害がないため軽視されがちです。
しかし、氏名・住所・生年月日・電話番号に加え、本人確認書類の画像まで流出すると、次のような二次被害の「材料」になります。
・なりすましによる口座開設、ローン・クレジットの申し込み
・本人しか知らないはずの情報を使った、精度の高いフィッシングや電話詐欺
・住所と資産状況が結びついた場合の、物理的な犯罪の標的化
最後の「物理的な犯罪の標的化」は誇張ではありません。
強盗に狙われる
ブロックチェーン分析会社のChainalysisによると、暗号資産保有者を自宅侵入や誘拐で脅す、いわゆる「レンチ攻撃」は2026年上半期に少なくとも46件記録され、成功分だけで約3,000万ドルが奪われました。
フランスでは富裕な暗号資産保有者の氏名・住所・保有額などを含む情報が流出・売買されたことが背景の一つとして指摘されています。
国内でも2024年以降、資産状況などの名簿情報が悪用されたとみられる強盗事件が社会問題となりました。
サイバーと物理の境界は、すでに曖昧になっています。
資産防衛は、スマホの中だけでは終わらないということです。
警察から電話
「あなたの口座が悪用されている」と警察から電話がかかってくる劇場型詐欺が発生しています。
劇場型詐欺は複数の人物が役割分担します。
シナリオに沿って警察官、金融機関、公的機関、弁護士などが演じて騙すのです。
経営者でも騙されるほど巧妙です。
「警察を名乗る電話に注意」と警察でも警告しています。
SNSに資産などを書かない
SNSでは次のようなことは書かないことが賢明です。
何を持っているか
住んでいる地域
家族構成
よく行く店
旅行中であること
情報を組み合わせ、本人が思っている以上に多くのことが分かるので狙われるからです。
資産防衛はパスワードだけの話ではないのです。
全体像 被害は「減った分野」と「増えた分野」に分かれている
警察庁が2026年9月に公表した上半期の情勢によると、
インターネットバンキングの不正送金被害は約20.7億円で前年同期比51%減、
フィッシング報告件数も約73万件と約4割減りました。
一方で、ランサムウェアの被害報告は123件と半期として過去最多です。
特殊詐欺の被害額は約1,816億円(前年同期比51.7%増)
そのうちSNS型投資詐欺が約798億円を占めています。
つまり、技術的な認証強化が進んだ領域では被害が減り、
攻撃は「人をだます」「企業から大量に盗む」領域へと移動しています。
不正アクセスの「急増」は、
単純な件数の増加ではなく、
攻撃の重心が移動している現象として捉えるのが正確です。
知らないとマズイ 資産の「置き場所」で補償の仕組みがまったく違う
同じ1,000万円でも、どこに置いているかによって、不正に奪われたときの扱いは大きく異なります。
銀行預金(ネットバンキング)
不正に奪われた場合の補償の根拠
全国銀行協会の申し合わせ(2008年)に基づき、個人顧客で過失がなければ原則補償
留意点
重過失・過失の有無で減額・不補償の余地あり
パスワードや二段階認証の手続きの方法などの管理状況も過失の判断になると思います。
証券口座(株式・投信・ETF)
不正に奪われた場合の補償の根拠
法律上の補償義務なし。2025年に各社が個別に補償方針を表明(対面大手は原状回復、ネット大手は原則2分の1)
留意点
金融商品取引法の損失補塡禁止との整理の中での「特例的」対応。将来も同水準とは限らない
暗号資産(交換業者・自己管理)
不正に奪われた場合の補償の根拠
交換業者の自主的補償に依存。自己管理ウォレットは原則自己責任
留意点
国際的にはハッキング被害が年数千億円規模
現物(金地金・現金等)
不正に奪われた場合の補償の根拠
サイバー攻撃では奪われない
留意点
盗難・災害・保管業者の信用リスクという別のリスクがある
個別の条件は各社の規定をご確認ください。
とくに証券口座は、法律上の補償義務がありません。
2025年の大規模被害の際、野村證券など対面大手は原状回復を基本としましたが、SBI証券・楽天証券・松井証券などネット大手は「損害額の原則2分の1」を金銭で補償する方針を示しました。
たとえば楽天証券の方針は、被害額の50%を基本とし、手数料の返還と見舞金1万円を加えるという内容です。
これは、損失補塡を禁じる金融商品取引法の下で、当局の要請も踏まえて講じられた特例的な対応と位置づけられています。
次の大規模被害でも同じ水準が保たれるという保証はありません。
補償条件は金融機関・被害状況によって異なるということです。
また、見落とされがちな点として、ゴールドETFや投資信託も証券口座の中にある以上、口座の乗っ取りリスクからは逃れられません。
個人の資産防衛は充填が移った
個人の資産防衛は
・AppleやGoogleアカウントを守ること
・詐欺に注意すること
・漏えい情報によるなりすましに備えること
に重点が移りました。
攻撃の変化に合わせて対策も変化していきます。
異なる見方「もう技術で解決済み」か、「攻撃は移動するだけ」か
この問題には、専門家の間でも見方が分かれています。
楽観的な見方は、証券業界のパスキー導入やネットバンキングの多要素認証によって被害が劇的に減った事実を重視します。
認証技術の進歩が攻撃のコストを引き上げ、大規模な被害の再来は起こりにくくなった、という評価です。
数字の上では、この見方には十分な根拠があります。
慎重な見方は、フィッシング報告の減少を「攻撃の減少」とは読めないと指摘します。
AIで文面が自然になり見抜きにくくなったこと、報告件数は攻撃総数ではないこと、そして今回のAppleやGoogleアカウント経由の事案のように、より上流の「鍵束」が狙われ始めていることがその根拠です。
両者は矛盾しないと考えます。
個々の扉は確実に強くなりました。
しかし攻撃者は、強くなった扉を避け、合鍵の保管庫や、だましやすい人間のほうへ移動しています。
資産防衛の焦点も、それに合わせて移すべきだと判断しています。
資産防衛のための実践チェックリスト
以下は、今日から取り組める具体策です。
親アカウントを最優先で守る
Apple・Googleのアカウントに2段階認証を設定し、可能であれば物理セキュリティキーの登録や、ログイン中の端末一覧の定期確認を行います
金融機関のログインは、ブックマークや公式アプリからのみ行う
メール、SMSのリンク、検索からは開かないことを徹底する
JR東日本の「えきねっと」では検索して最上位がフィッシングサイトだったことがあります。
証券会社ではパスキー等のフィッシング耐性のある認証を有効にし、取引・ログインの通知メールを必ず受け取る設定にする
使わない機能(信用取引、外国株取引など)は申し込まない、または停止する
乗っ取られた際の「できること」を減らすためです
金融機関専用のメールアドレスを用意し、日常の会員登録とは分ける
資産を一つの金融機関・一つの形態に集中させず、補償の仕組みが異なる置き場所に分散する
実物資産の保有は、サイバー攻撃からの分離という意味で有効だが、保管と盗難対策をあわせて考える必要がある。
本人確認書類の漏えいが判明した場合は、信用情報機関(CIC、JICC、全国銀行個人信用情報センター)の本人申告制度の利用を検討し、自分名義の契約がないか確認する
SNS上で資産額や保有銘柄、生活圏が推測できる発信は控える
守るべきは「お金」ではなく「鍵の構造」
証券口座の乗っ取りは、数字の上ではピークを大きく下回りました。
これは事実であり、業界と当局の対策の成果です。
しかし、攻撃がなくなったわけではなく、形を変えて「鍵を束ねる場所」と「人の判断」へ向かっています。
資産防衛とは、どの資産を持つかだけではなく、その資産にたどり着く鍵を誰がどこで管理しているかという構造を見直すことでもあります。
ご自身の資産について、「どの鍵が奪われたら、どこまで失うのか」を一度書き出してみることをおすすめします。
それが、これからの時代の最も確かな備えになるはずです。
あまり語られていないけれど私が実践している大切なこと
イーグルフライでは投資助言だけではなく資産防衛全般についても書いてきました。
以前からイーグルフライで推奨していた大事なことがあります。
一般の投資家向けにはほとんど語られておらず、とても重要だと思っていることで実際に私が実践していることです。
それは二段階認証の端末を分けるということです。
同じスマホで二段階認証のコードやメールを受け取っていると、そのスマホを乗っ取られた時点で二段階認証の意味がなくなります。
ここで注意していただきたいのは、パスキーそのものは、同期先のスマホやクラウドの中にあるという点です。
そのため分けるべきなのは、AppleやGoogleアカウント自体の二段階認証と、パスワードを忘れたときに使う復旧用のメールアドレスです。
これらを、普段使いのスマホとは別の端末や物理セキュリティキーで受ける形にしておくことが、鍵束を守る要になります。
この考え方には実例による裏付けもあります。
2023年2月、米ウォール・ストリート・ジャーナルは、iPhoneのパスコードを盗み見たうえで端末を盗み、Appleアカウントごと乗っ取る手口を報じました。
Appleはこれを受けて、iOS 17.3(2024年1月)で「盗難デバイスの保護」機能を導入しています。
iPhoneをお使いの方は、設定でこの機能をオンにしておくことをおすすめします。
一方で、弱点もあります。
2台目の端末や物理キーをなくすと、自分自身がログインできなくなるおそれがあります。
復旧キーやバックアップの手段は、紙に控えるなどして、端末とは別の場所に保管しておいてください。
AppleやGoogleアカウント自体が資産を守る鍵束なので、端末を分けることは必須の対策だと認識しています。
参考出典
・ 金融庁「インターネット取引サービスへの不正アクセス・不正取引に関する注意喚起」(2026年9月9日更新)
・ 金融庁 同上 月次データ(PDF)
・ ScanNetSecurity「ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引」
・ 日本経済新聞「証券取引で不正疑い、AppleやGoogleアカウント乗っ取りでも発生」
・ Bloomberg「3月の証券口座乗っ取り被害額302億円に拡大、昨年8月来の水準-金融庁」
・ piyolog「タイムズカーWebサイトへの不正アクセスについてまとめてみた」
・ マイナビニュース「2026年9月のサイバー攻撃・不正アクセスまとめ」
・ 警察庁「サイバー空間をめぐる脅威の情勢等」
・ @IT「ランサムウェア被害は過去最多 警察庁が明かした2026年上半期の異変」
・ innovatopia「警察庁サイバー脅威情勢|フィッシング報告約4割減を『安全』と読めない理由」
・ ScanNetSecurity「令和8(2026)年上半期の特殊詐欺、被害総額1,816億円」
・ 東洋経済オンライン「証券口座乗っ取り補償は『全額と半額』になぜ分かれたのか」
・ 楽天証券「フィッシング詐欺等による不正アクセス被害に関する補償方針について」
・ 国民生活センター「証券口座への不正アクセス・不正取引による被害」
・ Chainalysis「Violent Wrench Attacks Targeting Crypto Holders」(2026年8月)
・ Apple サポート「iPhoneの『盗難デバイスの保護』について」
投資に関する注意事項
本サイト(本情報)は、情報提供のみを目的として作成されたものであり、特定の金融商品への投資を勧誘するものではありません。
掲載されている情報は、正確性や完全性を保証するものではなく、予告なしに変更・削除されることがあります。
また、過去の実績は将来の運用成果を保証するものではありません。
投資に関する最終決定は、お客様ご自身の判断と責任において行っていただけますようお願いいたします。
本情報に基づいて被ったいかなる損害についても、当方は一切の責任を負いかねますのであらかじめご了承ください。
エフピーネット株式会社 投資助言・代理業「関東財務局長(金商)第1898号」
各講師のオンラインサロンや有料サービスもございます。詳しくは商品一覧ページをご確認ください。